
项目背景
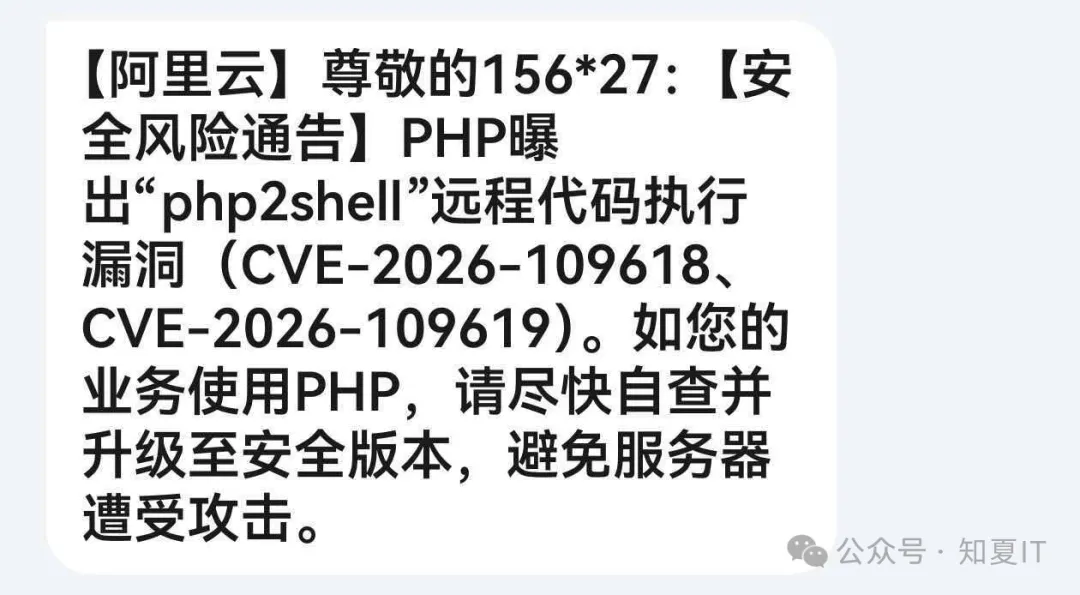
手机收到阿里云服务器安全预警短信如下
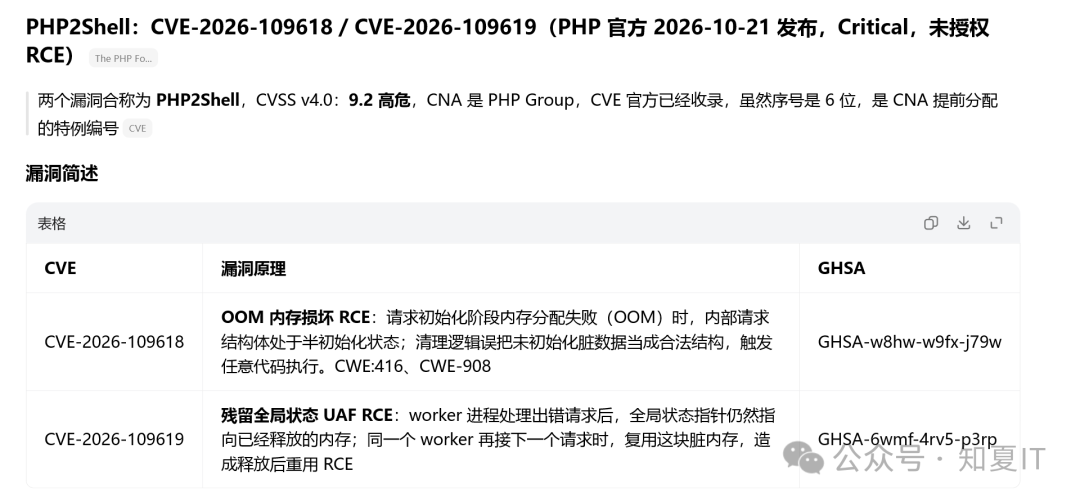
先查一下这两个是什么东西
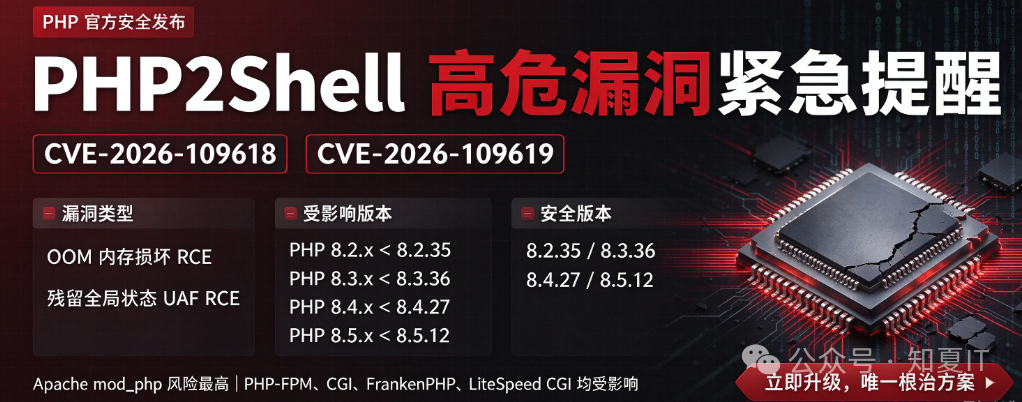
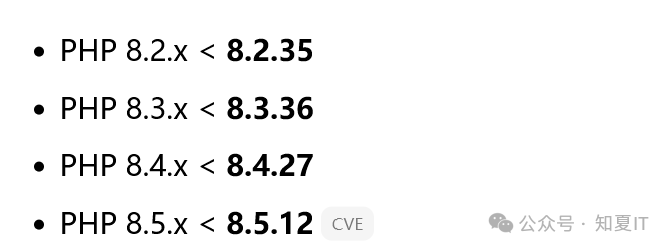
受影响版本
系统检查
用脚本来判断一下是否有受影响
vim check_cve2026_109618_109619.sh
#!/usr/bin/env bash
#=============================================================================
#  check_cve2026_109618_109619.sh
#
#  PHP "PHP2Shell" 系列漏洞本机暴露检查(只读,不修改系统)
#    CVE-2026-109618  RCE via OOM corruption       (GHSA-w8hw-w9fx-j79w)
#    CVE-2026-109619  RCE via stale global state   (GHSA-6wmf-4rv5-p3rp)
#
#  受影响版本(PHP 官方公告):
#      8.2.x < 8.2.35 | 8.3.x < 8.3.36 | 8.4.x < 8.4.27 | 8.5.x < 8.5.12
#
#  关键利用条件(决定是否真的可被远程利用):
#      - 目标以常驻多请求 SAPI 对外提供 PHP:
#        Apache mod_php(已确认可利用)/ PHP-FPM(已验证)/ FrankenPHP / LSAPI
#      - 纯 CLI / 一次性执行不构成远程利用面
#
#  脚本行为:
#      - 全程只读;仅执行 php -v / php -i / 配置文件 grep / 端口与进程查看
#      - 对 Docker 容器仅执行 docker exec ... php -v(可用 --skip-docker-exec 跳过)
#
#  用法:
#      bash check_cve2026_109618_109619.sh [--report <文件>] [--skip-docker-exec] [-h]
#
#  退出码:
#      0   未发现 PHP,或所有 PHP 均为已修复版本
#      1   发现受影响版本,且存在对外服务的常驻 SAPI(高风险)
#      2   发现受影响版本,但未发现对外常驻 SAPI(中低风险,需人工复核)
#      10  存在 PHP 但版本无法确定,需人工复核
#=============================================================================

set -u
export LC_ALL=C.UTF-8 2>/dev/null || true

REPORT_FILE=""
SKIP_DOCKER_EXEC=0

# CVE-2026-109618 / CVE-2026-109619 修复版本表
# 分支 -> 首个修复版本
fixed_for_branch() {
    case "$1" in
        8.2) printf '8.2.35' ;;
        8.3) printf '8.3.36' ;;
        8.4) printf '8.4.27' ;;
        8.5) printf '8.5.12' ;;
        *)   return 1 ;;
    esac
}

run_to() {  # run_to <秒> <命令...>   带 timeout 的执行封装
    local t="$1"; shift
    if command -v timeout >/dev/null 2>&1; then
        timeout "$t" "$@"
    else
        "$@"
    fi
}

#---------------------------- 输出辅助 --------------------------------------
info() { echo "[INFO] $*"; }
ok()   { echo "[ OK ] $*"; }
warn() { echo "[WARN] $*"; }
vuln() { echo "[VULN] $*"; }
skip() { echo "[SKIP] $*"; }

section() {
    echo
    echo "=============================================================="
    echo " $*"
    echo "=============================================================="
}

#---------------------------- 版本工具 --------------------------------------
# version_ge A B : A >= B 时返回 0
version_ge() {
    local IFS=.
    local a=("$1") b=("$2") i x y
    for i in 0 1 2; do
        x=$((10#${a[i]:-0})); y=$((10#${b[i]:-0}))
        (( x > y )) && return 0
        (( x < y )) && return 1
    done
    return 0
}

# 从 "PHP 8.2.34 (cli) ..." 提取并规范化版本号 -> 8.2.34
version_from_line() {
    local v
    v=$(printf '%s' "$1" | awk '{print $2}' | sed 's/[^0-9.].*$//')
    printf '%s' "$v" | grep -qE '^[0-9]+(\.[0-9]+){0,2}$' || v=""
    printf '%s' "$v"
}

# classify_version <版本号> : 设置全局 RC = AFFECTED | FIXED | OTHER
classify_version() {
    local v="$1" branch fx
    branch="${v%.*}"                      # 8.2.34 -> 8.2
    if [[ ! "$branch" =~ ^[0-9]+\.[0-9]+$ ]] || ! fx=$(fixed_for_branch "$branch"); then
        RC="OTHER"; return
    fi
    if version_ge "$v" "$fx"; then RC="FIXED"; else RC="AFFECTED"; fi
}

# 从 php -v 首行提取 SAPI
sapi_from_line() {
    local s
    s=$(printf '%s' "$1" | grep -oE '\((cli|fpm-fcgi|cgi-fcgi|apache2handler|litespeed)\)' \
        | head -1 | tr -d '()')
    printf '%s' "${s:-unknown}"
}

#---------------------------- 参数解析 --------------------------------------
while [[ $# -gt 0 ]]; do
    case "$1" in
        --report)
            [[ $# -ge 2 ]] || { echo "错误: --report 需要文件路径"; exit 64; }
            REPORT_FILE="$2"; shift 2 ;;
        --skip-docker-exec) SKIP_DOCKER_EXEC=1; shift ;;
        -h|--help)
            sed -n '2,40p' "$0" | sed 's/^# \{0,1\}//'; exit 0 ;;
        *)
            echo "未知参数: $1"; exit 64 ;;
    esac
done

if [[ -n "$REPORT_FILE" ]]; then
    mkdir -p "$(dirname -- "$REPORT_FILE")" 2>/dev/null
    exec > >(tee -- "$REPORT_FILE") 2>&1
fi

#---------------------------- 全局状态 --------------------------------------
declare -A SEEN_BIN=()
ALL_BINS=()

CNT_TOTAL=0; CNT_AFFECTED=0; CNT_FIXED=0; CNT_OTHER=0; CNT_UNKNOWN=0
REMOTE_SAPI_RUNNING=0     # 本机发现常驻 PHP SAPI 进程 / mod_php
CONTAINER_AFFECTED=0      # Docker 容器内发现受影响 PHP
NGINX_FASTCGI_CONF=0      # nginx/httpd 配置了 fastcgi_pass
PHP_VALUE_PARAM=0         # fastcgi_param 传入 PHP_VALUE/PHP_ADMIN_VALUE(109619 早期消费条件)

echo "=============================================================="
echo " CVE-2026-109618 / CVE-2026-109619 (PHP \"PHP2Shell\") 暴露检查"
echo " 主机: $(hostname)   日期: $(date '+%F %T')   内核: $(uname -r)"
echo " 修复版本: 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12"
echo "=============================================================="

#============================ [1] PHP 实例发现 ===============================
section "[1] PHP 实例发现(系统 / 宝塔 / 自定义路径 / 文件系统扫描)"

add_php_binary() {
    local b="$1" rp
    [[ -x "$b" && -f "$b" ]] || return 0
    rp=$(readlink -f -- "$b" 2>/dev/null || echo "$b")
    [[ -n "${SEEN_BIN[$rp]:-}" ]] && return 0
    SEEN_BIN[$rp]=1
    ALL_BINS+=("$rp")
}

# 1a. PATH 与常见固定路径
for b in $(command -v php 2>/dev/null) \
         /usr/bin/php /usr/bin/php[789]* /usr/local/bin/php \
         /usr/local/php*/bin/php /usr/local/php*/bin/php-fpm \
         /usr/sbin/php-fpm /usr/sbin/php-fpm[789]* \
         /www/server/php/*/bin/php /www/server/php/*/sbin/php-fpm \
         /opt/php*/bin/php /opt/php*/sbin/php-fpm; do
    add_php_binary "$b"
done

# 1b. 有边界的文件系统扫描
SCAN_ROOTS="/www /usr/local /opt /root /home /srv /app"
mapfile -t FS_HITS < <(run_to 120 find $SCAN_ROOTS -maxdepth 6 -xdev -type f -perm -u+x \
        \( -name php -o -name 'php[0-9]*' -o -name 'php-fpm*' -o -name 'php-cgi' \
           -o -name 'frankenphp' -o -name 'lsphp*' \) 2>/dev/null | head -50)
for b in "${FS_HITS[@]:-}"; do add_php_binary "$b"; done

# 1c. 包管理器登记的 PHP 包(信息性)
PKG_LIST=""
if command -v dpkg-query >/dev/null 2>&1; then
    PKG_LIST=$(dpkg-query -W -f='${binary:Package}\t${Version}\n' 2>/dev/null \
        | grep -E '^(php|libapache2-mod-php)' | head -15)
elif command -v rpm >/dev/null 2>&1; then
    PKG_LIST=$(rpm -qa 2>/dev/null | grep -iE '^(php|mod_php)' | head -15)
fi

if [[ ${#ALL_BINS[@]} -eq 0 && -z "$PKG_LIST" ]]; then
    ok "未发现任何 PHP 二进制(本机无 PHP 运行时)"
else
    [[ ${#ALL_BINS[@]} -gt 0 ]] && info "发现 ${#ALL_BINS[@]} 个 PHP 可执行文件"
    [[ -n "$PKG_LIST" ]] && { info "包管理器中登记的 PHP 包:"; echo "$PKG_LIST" | sed 's/^/       /'; }
fi

#============================ [2] 版本与影响判定 =============================
section "[2] 版本与影响判定"

declare -A AFFECTED_BIN_SAPI=()

if [[ ${#ALL_BINS[@]} -eq 0 ]]; then
    skip "无 PHP 二进制,跳过版本判定"
else
    for bin in "${ALL_BINS[@]}"; do
        CNT_TOTAL=$((CNT_TOTAL+1))
        vline=$(run_to 15 "$bin" -v 2>/dev/null | head -1)
        ver=$(version_from_line "$vline")
        sapi=$(sapi_from_line "$vline")
        if [[ -z "$ver" ]]; then
            CNT_UNKNOWN=$((CNT_UNKNOWN+1))
            warn "$bin : 版本无法解析(输出: ${vline:-无}),需人工复核"
            continue
        fi
        classify_version "$ver"
        case "$RC" in
            AFFECTED)
                CNT_AFFECTED=$((CNT_AFFECTED+1))
                AFFECTED_BIN_SAPI["$bin"]="$ver|$sapi"
                vuln "$bin : PHP $ver ($sapi) —— 受影响(CVE-2026-109618/109619)"
                ;;
            FIXED)
                CNT_FIXED=$((CNT_FIXED+1))
                ok   "$bin : PHP $ver ($sapi) —— 已修复"
                ;;
            OTHER)
                CNT_OTHER=$((CNT_OTHER+1))
                warn "$bin : PHP $ver ($sapi) —— 不在官方受影响分支列表(如 8.0/8.1/7.x 已 EOL),但同样没有修复,若对外服务建议迁移到 8.3.36+"
                ;;
        esac
    done
fi

#============================ [3] SAPI 与对外暴露检查 ========================
section "[3] SAPI 与对外暴露检查"

# 3a. 常驻 PHP 进程(fpm / cgi / frankenphp / lsphp;长驻 php CLI worker 一并提示)
PS_OUT=$(ps -eo pid,comm,args 2>/dev/null)
FPM_PROC=$(printf '%s' "$PS_OUT" | grep -E 'php(-fpm|fpm|[0-9]+-fpm)|php-cgi|frankenphp|lsphp' | grep -v grep || true)
CLI_WORKER=$(printf '%s' "$PS_OUT" | awk '$2 ~ /^php$/ && $3 !~ /-v/' || true)

if [[ -n "$FPM_PROC" ]]; then
    REMOTE_SAPI_RUNNING=1
    warn "发现常驻 PHP SAPI 进程:"
    printf '%s\n' "$FPM_PROC" | head -8 | sed 's/^/       /'
else
    ok "未发现 php-fpm / php-cgi / frankenphp / lsphp 进程"
fi
[[ -n "$CLI_WORKER" ]] && { info "存在常驻 php CLI 进程(此类 CVE 通常不适用,仍建议升级):"; \
    printf '%s\n' "$CLI_WORKER" | head -5 | sed 's/^/       /'; }

# 3b. 监听端口(fpm 常见 9000/9001)与 unix socket
PORTS=$( (ss -tlnp 2>/dev/null || netstat -tlnp 2>/dev/null) \
         | grep -E '[:.](9000|9001)[[:space:]]' || true)
if [[ -n "$PORTS" ]]; then
    REMOTE_SAPI_RUNNING=1
    warn "发现 FastCGI 端口监听:"; printf '%s\n' "$PORTS" | sed 's/^/       /'
else
    ok "未发现 9000/9001 FastCGI 端口监听"
fi

UNIX_SOCKS=$(ls /tmp/php-cgi-*.sock /run/php/*.sock /var/run/php/*.sock 2>/dev/null | head -10 || true)
SS_X=$(ss -xlnp 2>/dev/null | grep -iE 'php|fpm' | head -10 || true)
if [[ -n "$UNIX_SOCKS$SS_X" ]]; then
    REMOTE_SAPI_RUNNING=1
    warn "发现 PHP-FPM unix socket:"; printf '%s\n%s\n' "$UNIX_SOCKS" "$SS_X" | sed '/^$/d' | sed 's/^/       /'
else
    ok "未发现 PHP-FPM unix socket"
fi

# 3c. Apache mod_php
MODPHP=""
for ap in apache2ctl apachectl httpd; do
    if command -v "$ap" >/dev/null 2>&1; then
        MODPHP=$(run_to 20 "$ap" -M 2>/dev/null | grep -iE 'php[0-9_]*_module|mod_php' || true)
        break
    fi
done
[[ -z "$MODPHP" ]] && MODPHP=$(ls /etc/apache2/mods-enabled/ 2>/dev/null | grep -E '^php[0-9.]*\.load' || true)
if [[ -n "$MODPHP" ]]; then
    REMOTE_SAPI_RUNNING=1
    warn "发现 Apache mod_php(已确认可被无差别利用): $MODPHP"
else
    ok "未发现 Apache mod_php"
fi

# 3d. nginx/Apache 配置中的 fastcgi_pass 与 PHP_VALUE 注入(109619 早期消费条件)
CONF_DIRS=()
for d in /etc/nginx /usr/local/nginx/conf /www/server/nginx/conf \
         /www/server/panel/vhost /etc/httpd/conf.d /etc/apache2; do
    [[ -d "$d" ]] && CONF_DIRS+=("$d")
done
if [[ ${#CONF_DIRS[@]} -gt 0 ]]; then
    FCGI_HITS=$(grep -RnsE '^[[:space:]]*fastcgi_pass[[:space:]]+' "${CONF_DIRS[@]}" 2>/dev/null \
                | grep -vE ':[0-9]+:[[:space:]]*#' | head -10 || true)
    PV_HITS=$(grep -RnsE 'fastcgi_param[[:space:]]+(PHP_VALUE|PHP_ADMIN_VALUE)' "${CONF_DIRS[@]}" 2>/dev/null | head -10 || true)
    [[ -n "$FCGI_HITS" ]] && { NGINX_FASTCGI_CONF=1
        warn "web 服务器配置中存在 fastcgi_pass(后端不存在时不构成风险):"
        printf '%s\n' "$FCGI_HITS" | sed 's/^/       /'; }
    [[ -n "$PV_HITS" ]] && { PHP_VALUE_PARAM=1
        warn "发现 fastcgi_param PHP_VALUE/PHP_ADMIN_VALUE(CVE-2026-109619 早期消费条件之一):"
        printf '%s\n' "$PV_HITS" | sed 's/^/       /'; }
    [[ -z "$FCGI_HITS$PV_HITS" ]] && ok "web 服务器配置中无 fastcgi_pass / PHP_VALUE 注入"
fi

# 3e. systemd 中的 php 服务
if command -v systemctl >/dev/null 2>&1; then
    UNITS=$(systemctl list-units --type=service --all --no-pager 2>/dev/null \
            | grep -iE 'php|frankenphp' | head -10 || true)
    [[ -n "$UNITS" ]] && { info "systemd 中登记的 PHP 服务:"; printf '%s\n' "$UNITS" | sed 's/^/       /'; }
fi

#============================ [4] Docker 容器检查 ============================
section "[4] Docker 容器检查"

if command -v docker >/dev/null 2>&1 && docker ps >/dev/null 2>&1; then
    mapfile -t CTRS < <(docker ps --format '{{.ID}}|{{.Names}}|{{.Image}}' 2>/dev/null)
    if [[ ${#CTRS[@]} -eq 0 ]]; then
        ok "无运行中的容器"
    fi
    for row in "${CTRS[@]:-}"; do
        cid="${row%%|*}"; rest="${row#*|}"
        cname="${rest%%|*}"; image="${rest#*|}"
        hit=""; [[ "$image" =~ (php|frankenphp) ]] && hit="镜像名匹配"
        if [[ "$SKIP_DOCKER_EXEC" -eq 1 ]]; then
            skip "跳过容器内检查: $cname ($image) ${hit:+[$hit]}"
            continue
        fi
        vline=$(run_to 25 docker exec "$cname" sh -c \
                'command -v php >/dev/null 2>&1 && php -v 2>/dev/null | head -1 || true' 2>/dev/null || true)
        if [[ "$vline" == PHP* ]]; then
            ver=$(version_from_line "$vline")
            if [[ -n "$ver" ]]; then
                classify_version "$ver"
                case "$RC" in
                    AFFECTED) CNT_TOTAL=$((CNT_TOTAL+1)); CNT_AFFECTED=$((CNT_AFFECTED+1))
                              CONTAINER_AFFECTED=1
                              vuln "容器 $cname ($image) : PHP $ver —— 受影响";;
                    FIXED)    CNT_TOTAL=$((CNT_TOTAL+1)); CNT_FIXED=$((CNT_FIXED+1))
                              ok   "容器 $cname ($image) : PHP $ver —— 已修复";;
                    OTHER)    CNT_TOTAL=$((CNT_TOTAL+1)); CNT_OTHER=$((CNT_OTHER+1))
                              warn "容器 $cname ($image) : PHP $ver —— 非 8.2-8.5 分支(EOL 无修复)";;
                esac
                continue
            fi
            CNT_TOTAL=$((CNT_TOTAL+1)); CNT_UNKNOWN=$((CNT_UNKNOWN+1))
            warn "容器 $cname ($image) : 检测到 PHP 但版本无法解析($vline),需人工复核"
        else
            ok "容器 $cname ($image) : 未检测到 PHP ${hit:+[注意: $hit]}"
        fi
    done
    unset -v CTRS row cid rest cname image vline ver
else
    skip "docker 不可用或未运行,跳过容器检查"
fi

#============================ [5] 缓解配置检查(有受影响实例时) ==============
section "[5] 缓解配置检查(针对受影响实例,仅信息性)"

ini_get() {  # ini_get <二进制> <键>
    run_to 15 "$1" -i 2>/dev/null \
        | grep -E "^$2[[:space:]]*=>" | head -1 | awk -F'=>' '{print $2}' | awk '{print $1}'
}

if [[ ${#AFFECTED_BIN_SAPI[@]} -gt 0 ]]; then
    for bin in "${!AFFECTED_BIN_SAPI[@]}"; do
        ver="${AFFECTED_BIN_SAPI[$bin]%%|*}"
        echo "--- $bin (PHP $ver) ---"
        ml=$(ini_get "$bin" 'memory_limit')
        [[ -n "$ml" ]] && { [[ "$ml" == "-1" ]] \
            && info "  memory_limit = $ml(可削弱 109618 已验证利用链,非完整缓解)" \
            || warn "  memory_limit = $ml(有限值是 109618 利用条件之一;临时缓解可设 -1,但非完整缓解)"; }
        sup=$(ini_get "$bin" 'session.upload_progress.enabled')
        [[ -n "$sup" ]] && { [[ "$sup" == "1" || "$sup" == "On" ]] \
            && warn "  session.upload_progress.enabled = $sup(109619 已验证 FPM 利用路径依赖该特性,建议关闭)" \
            || ok   "  session.upload_progress.enabled = $sup"; }
        if [[ "$ver" == 8.5* ]]; then
            fb=$(ini_get "$bin" 'fatal_error_backtraces')
            [[ -n "$fb" ]] && { [[ "$fb" == "1" || "$fb" == "On" ]] \
                && warn "  fatal_error_backtraces = $fb(8.5 已验证 RCE 生产者,无法升级时建议设 0)" \
                || ok   "  fatal_error_backtraces = $fb"; }
        fi
    done
    info "注意: 以上 CLI 视角 php.ini;FPM pool php_value、.user.ini、.htaccess 可能覆盖,需逐池核对"
else
    skip "无受影响实例,跳过缓解配置检查"
fi

#============================ [6] 结论 ======================================
section "[6] 检查结论"

echo "统计: 共 $CNT_TOTAL 个 PHP 实例 | 受影响 $CNT_AFFECTED | 已修复 $CNT_FIXED | EOL/其他分支 $CNT_OTHER | 版本未知 $CNT_UNKNOWN"

FINAL=0
if [[ $CNT_TOTAL -eq 0 ]]; then
    ok "本机未发现 PHP 运行时(含容器)—— 未受 CVE-2026-109618 / CVE-2026-109619 影响"
elif [[ $CNT_UNKNOWN -gt 0 ]]; then
    warn "存在无法确定版本的 PHP 实例,请人工复核"
    FINAL=10
fi

if [[ $CNT_AFFECTED -gt 0 ]]; then
    if [[ $REMOTE_SAPI_RUNNING -eq 1 || $CONTAINER_AFFECTED -eq 1 ]]; then
        vuln "发现受影响版本且存在对外常驻 SAPI —— 高风险,请尽快升级!"
        [[ $FINAL -eq 0 ]] && FINAL=1
    else
        warn "发现受影响版本,但未发对外常驻 SAPI —— 中低风险(一旦启动 FPM/mod_php 即构成风险)"
        [[ $FINAL -eq 0 ]] && FINAL=2
    fi
    echo
    echo "------ 升级建议(本脚本不执行任何变更) ------"
    echo "  1) 升级到修复版本: 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 或更高"
    echo "     - 宝塔: 软件商店 -> PHP 对应版本 -> 升级;升级后必须重启 php-fpm"
    echo "     - apt:  apt update && apt install --only-upgrade php8.x php8.x-fpm"
    echo "     - 源码: 按原编译参数重装新版本并重启服务"
    echo "  2) 暂无法升级时的临时缓解(均非完整修复):"
    echo "     - 109618: memory_limit=-1(勿用 RLIMIT_AS/RLIMIT_DATA 替代),重启全部 worker"
    echo "     - 109619: session.upload_progress.enabled=0;8.5 另设 fatal_error_backtraces=0"
    echo "     - pm.max_requests=1 可打断 worker 状态复用(有性能代价)"
    echo "  3) PHP 8.0/8.1 及更早分支已 EOL,不在官方列表中但永远没有复,建议迁移"
else
    [[ $CNT_FIXED -gt 0 ]] && ok "现有 PHP 实例均为修复版本(≥ 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)"
fi

echo
echo "检查完成(只读)。退出码: $FINAL"
exit $FINAL
chmod +x check_cve2026_109618_109619.sh
阿里云服务器执行检查脚本并输出报告
root@server01:~# ./check_cve2026_109618_109619.sh --report /tmp/report.txt
==============================================================
 CVE-2026-109618 / CVE-2026-109619 (PHP "PHP2Shell") 暴露检查
 主机: server01   日期: 2026-10-27 09:45:32   内核: 7.0.0-22-generic
 修复版本: 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12
==============================================================

==============================================================
 [1] PHP 实例发现(系统 / 宝塔 / 自定义路径 / 文件系统扫描)
==============================================================
[ OK ] 未发现任何 PHP 二进制(本机无 PHP 运行时)

==============================================================
 [2] 版本与影响判定
==============================================================
[SKIP] 无 PHP 二进制,跳过版本判定

==============================================================
 [3] SAPI 与对外暴露检查
==============================================================
[ OK ] 未发现 php-fpm / php-cgi / frankenphp / lsphp 进程
[ OK ] 未发现 9000/9001 FastCGI 端口监听
[ OK ] 未发现 PHP-FPM unix socket
[ OK ] 未发现 Apache mod_php
[WARN] web 服务器配置中存在 fastcgi_pass(后端不存在时不构成风险):
       /www/server/nginx/conf/enable-php-80.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-80.sock;
       /www/server/nginx/conf/enable-php-70.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-70.sock;
       /www/server/nginx/conf/enable-php-82.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-82.sock;
       /www/server/nginx/conf/enable-php-56.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-56.sock;
       /www/server/nginx/conf/enable-php-84.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-84.sock;
       /www/server/nginx/conf/enable-php-55.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-55.sock;
       /www/server/nginx/conf/enable-php-52.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-52.sock;
       /www/server/nginx/conf/enable-php-73.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-73.sock;
       /www/server/nginx/conf/enable-php-54.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-54.sock;
       /www/server/nginx/conf/enable-php-83.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-83.sock;

==============================================================
 [4] Docker 容器检查
==============================================================
[ OK ] 容器 halo_01-Halo_01-1 (registry.fit2cloud.com/halo/halo:2.27.1) : 未检测到 PHP
[ OK ] 容器 halo_01-halodb-1 (postgres:15.4) : 未检测到 PHP
[ OK ] 容器 beszel-agent (henrygd/beszel-agent:0.19.0) : 未检测到 PHP

==============================================================
 [5] 缓解配置检查(针对受影响实例,仅信息性)
==============================================================
[SKIP] 无受影响实例,跳过缓解配置检查

==============================================================
 [6] 检查结论
==============================================================
统计: 共 0 个 PHP 实例 | 受影响 0 | 已修复 0 | EOL/其他分支 0 | 版本未知 0
[ OK ] 本机未发现 PHP 运行时(含容器)—— 未受 CVE-2026-109618 / CVE-2026-109619 影响

检查完成(只读)。退出码: 0
root@server01:~#
结论不受影响,可不用处置。
内网服务器执行检查脚本并输出报告
root@ubuntu01:~# ./check_cve2026_109618_109619.sh --report /tmp/report.tx
==============================================================
 CVE-2026-109618 / CVE-2026-109619 (PHP "PHP2Shell") 暴露检查
 主机: ubuntu01   日期: 2026-10-27 09:54:50   内核: 7.0.0-27-generic
 修复版本: 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12
==============================================================

==============================================================
 [1] PHP 实例发现(系统 / 宝塔 / 自定义路径 / 文件系统扫描)
==============================================================
[ OK ] 未发现任何 PHP 二进制(本机无 PHP 运行时)

==============================================================
 [2] 版本与影响判定
==============================================================
[SKIP] 无 PHP 二进制,跳过版本判定

==============================================================
 [3] SAPI 与对外暴露检查
==============================================================
[ OK ] 未发现 php-fpm / php-cgi / frankenphp / lsphp 进程
[ OK ] 未发现 9000/9001 FastCGI 端口监听
[ OK ] 未发现 PHP-FPM unix socket
[ OK ] 未发现 Apache mod_php
[WARN] web 服务器配置中存在 fastcgi_pass(后端不存在时不构成风险):
       /www/server/nginx/conf/enable-php-81.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-81.sock;
       /www/server/nginx/conf/enable-php-82.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-82.sock;
       /www/server/nginx/conf/enable-php-83.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-83.sock;
       /www/server/nginx/conf/enable-php.conf:4:            fastcgi_pass  unix:/tmp/php-cgi.sock;
       /www/server/nginx/conf/enable-php-80.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-80.sock;
       /www/server/nginx/conf/enable-php-52.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-52.sock;
       /www/server/nginx/conf/enable-php-56.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-56.sock;
       /www/server/nginx/conf/enable-php-55.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-55.sock;
       /www/server/nginx/conf/enable-php-85.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-85.sock;
       /www/server/nginx/conf/enable-php-71.conf:4:        fastcgi_pass  unix:/tmp/php-cgi-71.sock;

==============================================================
 [4] Docker 容器检查
==============================================================
[ OK ] 容器 next-ai-draw-io (ghcr.io/dayuanjiang/next-ai-draw-io:latest) : 未检测到 PHP
[ OK ] 容器 banana-slides-frontend (anoinex/banana-slides-frontend:latest) : 未检测到 PHP
[ OK ] 容器 banana-slides-backend (anoinex/banana-slides-backend:latest) : 未检测到 PHP
[ OK ] 容器 stargantt-frontend (stargantt-frontend) : 未检测到 PHP
[ OK ] 容器 stargantt-backend (stargantt-backend) : 未检测到 PHP
[ OK ] 容器 stargantt-mysql (mysql:8.0) : 未检测到 PHP
[ OK ] 容器 vocechat (privoce/vocechat-server:v0.5.36) : 未检测到 PHP
[ OK ] 容器 beszel-agent (henrygd/beszel-agent:0.19.0) : 未检测到 PHP
[ OK ] 容器 pansou (ghcr.io/fish2018/pansou-web:latest) : 未检测到 PHP
[ OK ] 容器 panhub (systemsome/panhub:latest) : 未检测到 PHP
[ OK ] 容器 ech0 (sn0wl1n/ech0:latest) : 未检测到 PHP
[ OK ] 容器 migpt-server2 (lmk123/migpt-server:latest) : 未检测到 PHP
[ OK ] 容器 migpt-server1 (lmk123/migpt-server:latest) : 未检测到 PHP
[ OK ] 容器 astrbot (soulter/astrbot:latest) : 未检测到 PHP
[ OK ] 容器 chatgpt-next-web (yidadaa/chatgpt-next-web:latest) : 未检测到 PHP
[ OK ] 容器 mtranserver (xxnuo/mtranserver:latest) : 未检测到 PHP
[ OK ] 容器 oneapi (justsong/one-api) : 未检测到 PHP
[ OK ] 容器 cook (yunyoujun/cook:latest) : 未检测到 PHP
[ OK ] 容器 excalidraw (excalidraw/excalidraw:latest) : 未检测到 PHP
[ OK ] 容器 global-radio (superneed/global-radio:latest) : 未检测到 PHP

==============================================================
 [5] 缓解配置检查(针对受影响实例,仅信息性)
==============================================================
[SKIP] 无受影响实例,跳过缓解配置检查

==============================================================
 [6] 检查结论
==============================================================
统计: 共 0 个 PHP 实例 | 受影响 0 | 已修复 0 | EOL/其他分支 0 | 版本未知 0
[ OK ] 本机未发现 PHP 运行时(含容器)—— 未受 CVE-2026-109618 / CVE-2026-109619 影响

检查完成(只读)。退出码: 0
root@ubuntu01:~#
服务器均不受影响,均不需要做处置,先到这边~
评论区